
Web dünyası bu hafta son yılların en ciddi güvenlik uyarılarından biriyle karşılaştı. PHP, web sitelerinin büyük bölümünün arka planında çalışan programlama dili. Bu yüzden PHP'de çıkan kritik bir açık, kurumsal tanıtım sitelerinden e-ticaret mağazalarına kadar çok sayıda işletmeyi doğrudan ilgilendiriyor. Bu yazıda YesNext olarak ne olduğunu, kimlerin etkilendiğini, resmî kurumların ne önerdiğini ve işletme sahibi olarak bugün atmanız gereken adımları sade bir dille özetliyoruz.
Ne Oldu?
PHP güvenlik ekibi 20 Ekim 2026'da kritik bir güvenlik güncellemesinin geleceğini duyurdu ve yöneticilerden hazırlıklı olmalarını istedi. 21 Ekim'de ise resmî güvenlik bildirimiyle iki açığı kapatan PHP 8.5.12, 8.4.27, 8.3.36 ve 8.2.35 sürümlerini yayımladı. Her iki açık da CVSS v4.0 ölçeğinde 9.2 puanla "kritik" olarak derecelendirildi.
- CVE-2026-109618: Bellek yetersizliği (out-of-memory) durumunda PHP, isteğe ait verileri yarım kalmış haldeyken temizlemeye çalışıyor ve bu durum uzaktan kod çalıştırmaya kadar gidebiliyor.
- CVE-2026-109619: Bir isteğe ait iç durum, belleği serbest bırakıldıktan sonra da kalabiliyor; aynı PHP işçisinin işlediği sonraki bir istek bu bayat veriyi kullanabiliyor.
BleepingComputer'ın haberine göre açıklar Calif, OpenAI ve Wiz güvenlik araştırmacıları tarafından bulundu. PHP ekibi riski en yüksek ortamın Apache mod_php olduğunu, burada kimliği doğrulanmamış tek bir isteğin uygulama kodu hiç çalışmadan saldırıyı tetikleyebildiğinin gösterildiğini belirtiyor.
Hangi Siteler Etkileniyor?
Resmî bildirime göre web isteklerine hizmet veren tüm PHP kurulumları risk altında: PHP-FPM, Apache mod_php, php-cgi, FrankenPHP ve LiteSpeed dahil. Pratikte bu, WordPress, WooCommerce, Joomla, Drupal, OpenCart gibi PHP tabanlı sistemlerle kurulmuş siteler ve Laravel gibi PHP framework'leriyle yazılmış özel yazılımlar anlamına geliyor. Sitenizin hangi altyapıyla çalıştığını bilmiyorsanız, önce bunu öğrenmeniz gerekiyor.
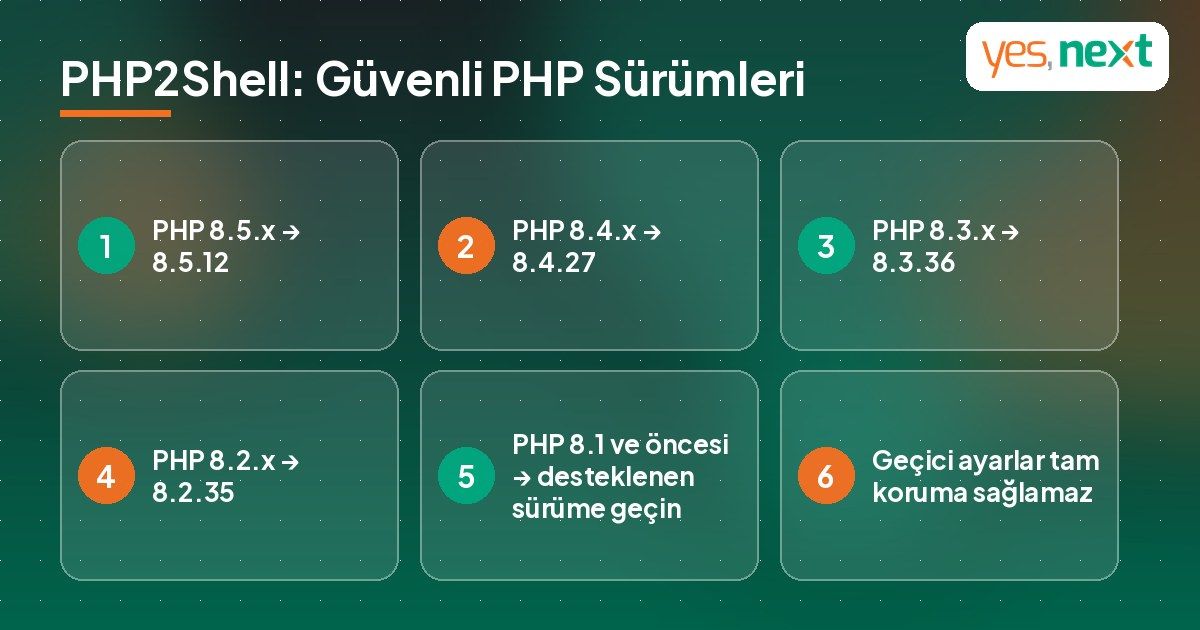
| Kullandığınız PHP sürümü | Güvenli sürüm | Durum |
|---|---|---|
| PHP 8.5.x | 8.5.12 | Hemen güncelleyin |
| PHP 8.4.x | 8.4.27 | Hemen güncelleyin |
| PHP 8.3.x | 8.3.36 | Hemen güncelleyin |
| PHP 8.2.x | 8.2.35 | Güncelleyin; 8.2 desteği 31 Aralık 2026'da bitiyor |
| PHP 8.1 ve öncesi | Resmî güncelleme yok | Desteklenen sürüme geçin veya sağlayıcınızın yamasını sorun |
PHP ekibi, durumun ciddiyeti nedeniyle PHP 7.4, 8.0 ve 8.1 için kaynak koddan derleyenlere yönelik sınırlı yamalar da paylaştı. Ancak paylaşımlı hosting kullanan işletmeler için en doğru yol, hosting firmasıyla görüşüp desteklenen bir sürüme geçmektir.
Resmî Kurumlar Ne Diyor?
ABD siber güvenlik ajansı CISA, kurumları açıkları derhal yamalamaya çağırdı. CISA yayın anında istismar gözlemlemediğini belirtirken, hemen güncelleyemeyen veya PHP 8.1 ve öncesini kullanan kurumların PHP tabanlı sistemlerini yamalanana kadar çevrimdışı almasını önerdi. Avrupa Birliği tarafında ENISA ve AB kurumlarının ortak açıklaması, işletmelerin hosting ve hizmet sağlayıcılarıyla koordineli şekilde güncellemeleri uygulamasını istedi. Türkiye'de de USOM, 21 Ekim tarihli TR-26-1372 bildirimiyle etkilenen sistemlerin güvenli sürümlere gecikmeksizin yükseltilmesini önerdi.
BleepingComputer'ın aktardığına göre Cloudflare, bilinen saldırı yöntemlerini engelleyen güvenlik duvarı kuralları devreye aldı ve erken saldırı girişimleri gözlemlediğini açıkladı. Ancak hem Cloudflare hem de PHP ekibi, bu tür önlemlerin geçici olduğunu ve kalıcı çözümün yalnızca güncelleme olduğunu vurguluyor.
Siteyi Kapatırken SEO'yu Korumak: Google'ın Tavsiyesi
Search Engine Roundtable'ın aktardığına göre Avrupa'da bazı kamu, okul ve hastane siteleri önlem olarak geçici olarak kapatıldı. Google'dan John Mueller, güncelleme için siteyi kapatanlara bağlantıların zaman aşımına uğramasına, 404 veya 500 hatası vermesine izin vermek yerine HTTP 503 durum kodu kullanmalarını önerdi. Bunun PHP dışında, örneğin CDN veya DNS yönlendirmesiyle yapılabileceğini de ekledi. Google'ın siteyi geçici olarak durdurma rehberi de siteyi acilen 1–2 gün kapatmak gerekirse içerik yerine 503 kodlu bir bilgilendirme sayfası gösterilmesini, robots.txt dosyasının ise 503 döndürmemesini öneriyor; daha uzun kesintilerde 200 koduyla açılan bir yer tutucu ana sayfa tavsiye ediliyor. Kısa ve doğru yönetilen bir kesinti genellikle kalıcı zarar bırakmaz; uzun süre hata veren sayfalar ise dizinden düşebilir.
İşletmeler Bugün Ne Yapmalı? 5 Adım
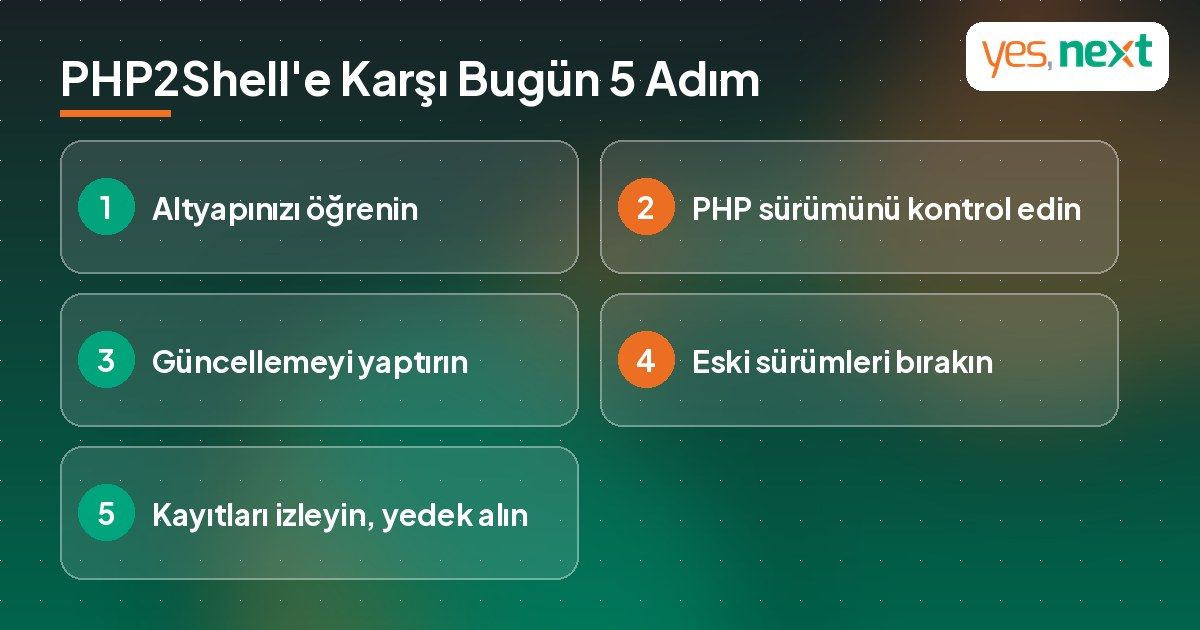
- Altyapınızı öğrenin: Siteniz, e-ticaret mağazanız, müşteri paneliniz veya randevu sisteminiz PHP ile mi çalışıyor? Hosting firmanıza veya yazılım ekibinize sorun.
- PHP sürümünü kontrol edin: Hosting panelinizden (cPanel, Plesk vb.) veya sağlayıcınızdan kullanılan sürümü öğrenin ve tablodaki güvenli sürümle karşılaştırın.
- Güncellemeyi yaptırın: Paylaşımlı hostingde güncellemeyi genellikle sağlayıcı yapar; kendi sunucunuzda veya VPS'te ise yazılım ekibinizin yapması gerekir. Güncellemeden sonra PHP işçilerinin yeniden başlatıldığından emin olun.
- Eski sürümleri bırakın: PHP 8.1 veya daha eski bir sürüm kullanıyorsanız, uyumluluk testleriyle desteklenen bir sürüme geçiş planlayın. Eski temalar ve eklentiler bu geçişte en sık sorun çıkaran kalemlerdir.
- Kayıtları izleyin ve yedek alın: Güncel bir yedeğiniz olduğundan emin olun; sunucu kayıtlarında olağandışı işlem, dosya veya bağlantı görülürse uzman desteği alın.
Genel site güvenliği önlemlerini web sitesi güvenliği için hangi önlemler alınmalıdır? yazımızda, hosting seçiminin güvenliğe etkisini ise hosting seçimi neden önemlidir? yazımızda anlattık.
Bu Olay Bakım Hizmetinin Neden Önemli Olduğunu Gösteriyor
Bir web sitesi yayına alındığında iş bitmez. Sunucu yazılımı, PHP sürümü, eklentiler ve temalar düzenli güncellenmediğinde, bugünkü gibi kritik bir açık çıktığında site sahibinin ne yapacağını bilmemesi büyük risk yaratır. Düzenli bakım hizmeti alan işletmelerde bu tür güncellemeler saatler içinde planlanabilir. Bakım kapsamını ve maliyetini web sitesi bakım ücreti ne kadar? sorusunda açıkladık. Eski bir altyapıda kalan siteler için ise mevcut web sitemi yenileyebilir misiniz? sorusunun cevabına göz atabilirsiniz.
Sıkça Sorulan Sorular (SSS)
PHP2Shell nedir?
PHP'de bulunan ve 21 Ekim 2026'da kapatılan iki kritik açığın (CVE-2026-109618 ve CVE-2026-109619) ortak adıdır. Açıklar, kimlik doğrulaması olmadan sunucuda uzaktan kod çalıştırılmasına imkân verebilir.
WordPress sitem etkilenir mi?
WordPress PHP ile çalıştığı için, sunucunuzdaki PHP sürümü güncellenmemişse risk altındadır. Açık WordPress'te değil PHP'nin kendisinde olduğu için çözüm de sunucudaki PHP sürümünün güncellenmesidir.
Hangi PHP sürümleri güvenli?
PHP 8.5.12, 8.4.27, 8.3.36 ve 8.2.35 açıkları kapatan resmî sürümlerdir. PHP 8.1 ve öncesi PHP projesinden güncelleme almaz.
Geçici ayarlar yeterli mi?
Hayır. PHP ekibi bazı ayarların belirli saldırı yollarını azalttığını ancak kurulumu güvenli hale getirmediğini açıkça belirtiyor. Tek tam çözüm güncellemedir.
Güncelleme sırasında siteyi kapatmak SEO'ya zarar verir mi?
Kısa süreli ve HTTP 503 koduyla yapılan kesintiler genellikle kalıcı zarar vermez. Google'dan John Mueller, bu süreçte zaman aşımı, 404 veya 500 yanıtları yerine 503 kullanılmasını öneriyor.
Güncellemeyi kim yapmalı?
Paylaşımlı hostingde çoğunlukla hosting firması, kendi sunucunuzda ise yazılım ekibiniz veya bakım hizmeti aldığınız ajans yapar. Kimin sorumlu olduğunu bugün netleştirin.
YesNext ile Başlayın
Sitenizin PHP2Shell açığından etkilenip etkilenmediğini öğrenmek, güvenli bir güncelleme planı ve düzenli bakım desteği almak istiyorsanız bize ulaşın. Altyapınızı inceleyelim, riskleri ve yapılması gerekenleri açıkça paylaşalım. Bizi 0543 345 04 74 numarasından arayabilir veya yesnext.com.tr üzerinden yazabilirsiniz.
Telefon / WhatsApp: +90 543 345 04 74
E-posta: [email protected]
Web: İletişim sayfamız
 Projenizi konuşalım