
Yapay zekâ asistanları artık teklif hazırlamaktan müşteri e-postalarını yanıtlamaya, kod yazmaktan rapor özetlemeye kadar her departmanda kullanılıyor. Bu hız beraberinde yeni bir soru getiriyor: Sohbet kutusuna yapıştırılan müşteri listesi, sözleşme taslağı ya da kart bilgisi nereye gidiyor? IBM'in 2025 veri ihlali raporuna göre kuruluşların %20'si gölge yapay zekâ kaynaklı bir ihlal yaşadı ve bu ihlaller ortalama maliyete 670 bin dolar ekledi. Aynı raporda kuruluşların %63'ünün yapay zekâ yönetişim politikası yoktu ya da hâlâ hazırlanıyordu. Bu rehberde YesNext olarak şirketlerin 2026'da yapay zekâ kullanırken dikkat etmesi gereken riskleri, yasal çerçeveyi ve uygulanabilir bir kontrol listesini anlatıyoruz.
Yapay Zekâ Veri Güvenliği Neden 2026'nın Gündemi?
Yapay zekâ artık yalnızca soru-cevap aracı değil. E-postanızı okuyan, CRM'inize yazan, dosyalarınıza erişen ve sizin adınıza işlem yapan agent'lar yaygınlaştı. Erişim arttıkça risk yüzeyi de büyüyor. IBM'in Temmuz 2026'da yayımlanan raporuna göre kötü niyetli ihlallerin dörtte biri yapay zekâ destekliydi ve bu ihlallerin ortalama maliyeti 6 milyon dolara ulaştı. Kuruluşların %20'sinden fazlası yapay zekâ modellerini veya uygulamalarını hedef alan bir ihlal yaşadı. En yaygın nedenler ele geçirilmiş API, uygulama ve eklentiler (%27) ile bulut yapılandırma hatalarıydı (%27).
Kısacası soru artık "yapay zekâ kullanmalı mıyız?" değil, "yapay zekâyı verimizi riske atmadan nasıl kullanırız?" sorusu.
Şirketleri Bekleyen 6 Temel Yapay Zekâ Riski
1. Gölge yapay zekâ ve veri sızıntısı
Gölge yapay zekâ (shadow AI), çalışanların şirketin onaylamadığı araçları veya kişisel hesaplarını iş için kullanmasıdır. TELUS Digital'in 2025 anketine göre kurumsal çalışanların %57'si hassas bilgiyi halka açık yapay zekâ asistanlarına girdiğini, %68'i bu araçlara kişisel hesaplarıyla eriştiğini söylüyor. En bilinen örnek Samsung: 2023'te yarı iletken biriminde mühendisler üç ayrı olayda gizli kaynak kodunu ve toplantı notlarını ChatGPT'ye yükledi. Şirket önce istem uzunluğunu sınırladı, ardından şirket cihazlarında üretken yapay zekâyı geçici olarak yasakladı.
Sorun çoğu zaman kötü niyet değildir; çalışan sadece işini hızlandırmak ister. Bu yüzden yasaklamak yerine güvenli bir alternatif sunmak daha etkilidir.
2. Prompt injection: Yapay zekâya gizli komut
Prompt injection, OWASP'ın 2025 yılı büyük dil modeli riskleri listesinde 1 numarada. Saldırgan bir web sayfasına, PDF'e, e-postaya ya da görsele gizli talimat yerleştirir. Yapay zekâ bu içeriği okuduğunda talimatı uygular. Microsoft 365 Copilot'ta bulunan ve EchoLeak adı verilen açık (CVE-2025-32711), özel hazırlanmış tek bir e-postayla kurum verisinin sızdırılabileceğini gösterdi. Microsoft açığı Mayıs 2025'te kapattı ve aktif istismar bildirilmedi. Yine de ders açık: Yapay zekânın okuduğu her içerik bir saldırı kanalı olabilir.
3. Fazla yetkili agent'lar, eklentiler ve MCP sunucuları
Agent'lar ve MCP (Model Context Protocol) sunucuları yapay zekâyı e-posta, takvim, depo ve veritabanlarına bağlar. 2025'te npm'de yayımlanan sahte bir "postmark-mcp" paketi, gönderilen her e-postanın gizli bir kopyasını saldırgana iletti. Asana'nın MCP özelliğindeki bir hata ise bir kuruluşun verisinin başka kuruluşlara görünmesine yol açabiliyordu; şirket sunucuyu kapatıp düzeltti. Bu örneklerin ortak noktası, yapay zekâya verilen erişimin bir tedarik zinciri riskine dönüşmesi.
Kural basit: Agent yalnızca işi için gereken veriye ve araca erişmeli. Para transferi, toplu e-posta veya veri silme gibi kritik adımlarda son söz insanda olmalı.
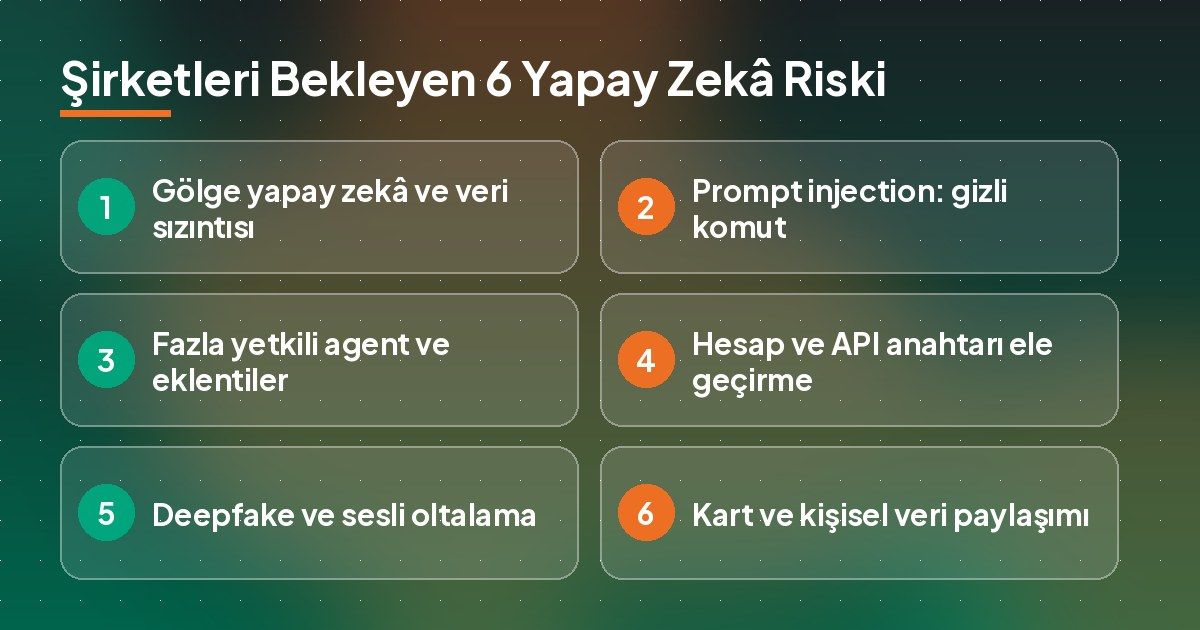
4. Hesap ve API anahtarı ele geçirme
Yapay zekâ hesapları, API anahtarları ve agent kimlik bilgileri de birer giriş kapısıdır. Ele geçirilen bir hesap; sohbet geçmişine, yüklenen dosyalara ve bağlı sistemlere erişim demektir. Hugging Face'in Temmuz 2026'da açıkladığı olayda, zararlı bir veri seti üzerinden içeri girilip kimlik bilgileri toplandı ve iç sistemlere ilerlendi. MFA, tek oturum açma (SSO), anahtarların güvenli kasada tutulması ve düzenli rotasyonu artık temel hijyen.
5. Deepfake ve sesli oltalama
2024'te mühendislik şirketi Arup'un Hong Kong ofisindeki bir finans çalışanı, CFO dahil tüm katılımcıların deepfake olduğu bir görüntülü toplantıya katıldı ve toplam yaklaşık 25 milyon dolar transfer etti. Yapay zekâ ile üretilen ses ve görüntü, "patron arıyor, acil ödeme lazım" senaryosunu çok daha inandırıcı kılıyor. Önlem teknik olduğu kadar süreçseldir: Ödeme ve hesap değişikliği talepleri ikinci bir kanaldan, bilinen bir numaradan doğrulanmalıdır.
6. Kart verisi ve kişisel veriler
Kredi kartı numarası, T.C. kimlik numarası ve sağlık bilgisi gibi veriler hiçbir yapay zekâ sohbetine girmemeli. PCI SSC'nin Eylül 2025'te yayımladığı yapay zekâ ilkeleri; yapay zekâ sistemlerinin de PCI DSS kapsamında olduğunu, korunmasız kart verisinin yapay zekâya emanet edilmemesi gerektiğini ve gerçek kart numarası yerine token veya kısaltılmış numara kullanılmasını vurguluyor. Müşteri hizmetleri chatbot'ları kart bilgisi istememeli, müşteriyi ödeme sağlayıcının güvenli sayfasına yönlendirmeli.
Model Eğitimi ve Veri Saklama Ayarlarına Dikkat
Aynı aracın kişisel ve kurumsal sürümleri veriyi çok farklı işler. OpenAI, ChatGPT Business ve Enterprise verilerini varsayılan olarak model eğitiminde kullanmadığını belirtiyor. Anthropic ise 8 Ekim 2025'ten itibaren Claude'un ücretsiz ve bireysel planlarında kullanıcılara verilerinin eğitimde kullanılıp kullanılmayacağını seçtiriyor. İzin verenlerin verisi 5 yıla kadar saklanabiliyor; kurumsal ve API planları bu kapsamın dışında. Bu yüzden "hangi aracı kullanıyoruz?" sorusu kadar "hangi hesap türüyle ve hangi ayarlarla?" sorusu da önemli. Onaylı araç listesi, hesap türü ve ayarlar yazılı olarak belgelenmeli.
KVKK, Siber Güvenlik Kanunu ve AB Yapay Zekâ Yasası
KVKK'nın üretken yapay zekâ rehberi
Kişisel Verileri Koruma Kurumu, 24 Kasım 2025'te Üretken Yapay Zekâ ve Kişisel Verilerin Korunması Rehberi'ni yayımladı. Rehber; veri sorumlusu ve veri işleyen rollerini, KVKK'nın temel ilkelerini, veri güvenliğini, yurt dışına aktarımı ve çıktıların insan tarafından doğrulanmasını ele alıyor. Yurt dışında sunucusu olan bir yapay zekâ hizmetine kişisel veri göndermek, KVKK'nın 9. maddesi kapsamında yurt dışına aktarım sayılabilir. 1 Haziran 2024'ten bu yana standart sözleşme geçerli bir güvence. Ancak imzadan sonra 5 iş günü içinde Kurum'a bildirilmesi gerekiyor. Yapay zekâ ve KVKK ilişkisini yapay zekâ chatbot'ları KVKK'ya uygun mu yazımızda da ele aldık.
7545 sayılı Siber Güvenlik Kanunu
19 Mart 2025'te Resmî Gazete'de yayımlanan Siber Güvenlik Kanunu, siber güvenliği Türkiye'de ayrı bir kanuni çerçeveye taşıdı. Yapay zekâ kullanan şirketlerin olay müdahale ve kayıt tutma süreçlerini bu çerçeveyle birlikte düşünmesi faydalı.
AB'ye ihracat yapanlar için AI Act
AB Yapay Zekâ Yasası, AB pazarına yapay zekâ sistemi sunan ya da çıktısı AB'de kullanılan şirketleri de kapsayabiliyor. Yasaklı uygulamalar ve çalışanlar için yapay zekâ okuryazarlığı yükümlülüğü Şubat 2025'ten, şeffaflık kuralları Ağustos 2026'dan beri yürürlükte. Yüksek riskli sistem kuralları ise güncel takvime göre Aralık 2027 ve Ağustos 2028'de devreye giriyor. AB'li müşterisi olan Türk şirketleri kapsam değerlendirmesini şimdiden yapmalı. Bu değerlendirme için bir hukuk danışmanıyla çalışmanızı öneririz.
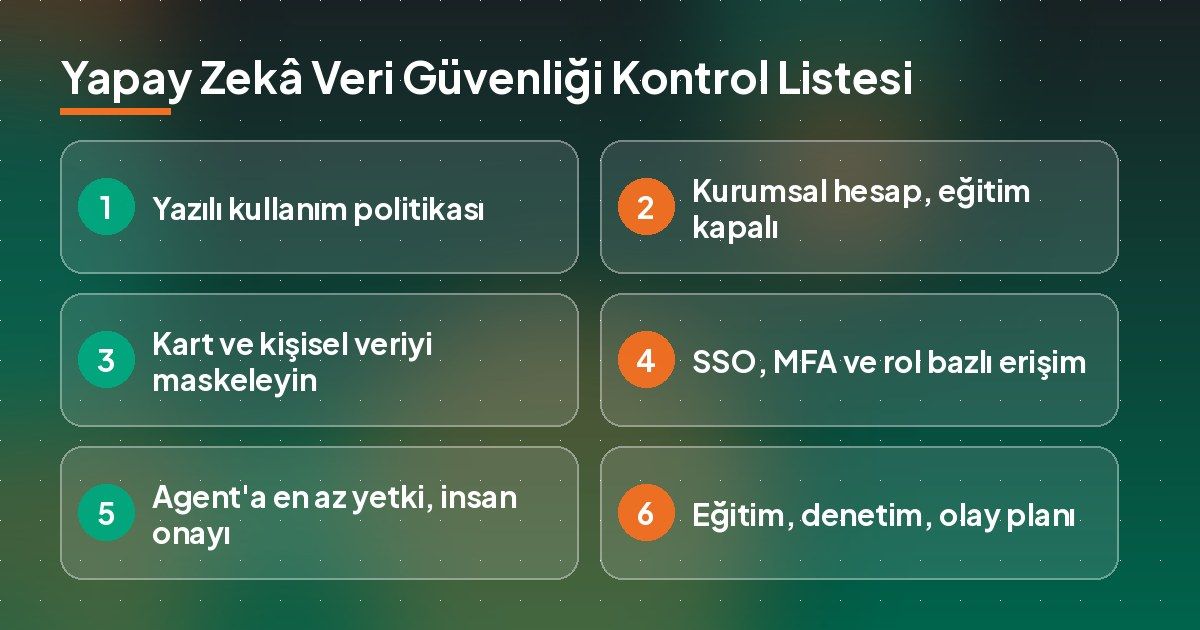
Yapay Zekâ Veri Güvenliği Kontrol Listesi
Aşağıdaki 10 maddeyi şirketinizde bugün kontrol edebilirsiniz:
- Kullanım politikası: Hangi aracın, hangi veriyle, kim tarafından kullanılabileceği yazılı mı?
- Yasak veri listesi: Kart numarası, kimlik, sağlık, müşteri listesi, kaynak kodu ve sözleşmeler açıkça belirtilmiş mi?
- Kurumsal hesaplar: Ekip kişisel hesaplar yerine kurumsal planları mı kullanıyor?
- Eğitim ve saklama ayarları: "Verilerimle modeli eğitme" ayarı kapalı mı, saklama süreleri biliniyor mu?
- Erişim yönetimi: SSO ve MFA açık mı, işten ayrılanların erişimi kapatılıyor mu?
- Maskeleme: Kişisel ve kart verisi yapay zekâya gitmeden önce maskeleniyor mu?
- Agent yetkileri: Otomasyonlar en az yetkiyle mi çalışıyor, kritik adımlarda insan onayı var mı?
- Tedarikçi kontrolü: Kullanılan yapay zekâ hizmetlerinin veri işleme sözleşmesi ve sunucu konumu incelendi mi?
- Çalışan eğitimi: Ekip prompt injection, deepfake ve veri paylaşımı konusunda eğitildi mi?
- Olay müdahale planı: "Yanlış veri yapay zekâya gitti" senaryosunda kimin ne yapacağı belli mi?
Güvenli Agent ve Otomasyon Kurulumu İçin 4 İlke
n8n gibi araçlarla kurulan yapay zekâ destekli otomasyonlar büyük zaman kazandırır. Ancak güvenli kurulmadıklarında riskin en hızlı yayıldığı yer de olabilirler. n8n tabanlı otomasyon projelerimizde şu ilkeleri uyguluyoruz:
- En az yetki: Her akış yalnızca ihtiyaç duyduğu hesaba ve veriye erişir.
- İnsan onayı: Ödeme, toplu gönderim ve silme gibi adımlar onay olmadan çalışmaz.
- Güvenilir bileşenler: Yalnızca resmî kaynaklı, sürümü sabitlenmiş eklenti ve MCP sunucuları kullanılır.
- Kayıt ve izleme: Her yapay zekâ adımı kaydedilir; beklenmedik davranış fark edilir.
Otomasyonla neler yapılabileceğine dair örnekleri KOBİ'ler için n8n otomasyon senaryoları yazımızda, web tarafındaki güvenlik risklerini ise PHP2Shell güvenlik açığı yazımızda bulabilirsiniz.
YesNext Bu Süreçte Neler Yapabilir?
YesNext, aylık Yapay Zeka Danışmanlığı kapsamında şirketlerin yapay zekâyı güvenli kullanması için gereken temeli birlikte kurar:
- Şirkete özel yapay zekâ kullanım politikası ve yasak veri listesi
- Çalışan eğitimi ve kısa bilgilendirme içerikleri
- Kurumsal ve "eğitimde kullanılmaz" ayarlı araç seçimi
- Erişim ve yetki yönetimi
- Veri sınıflandırma ve maskeleme akışları
- Güvenli agent ve otomasyon kurulumu
- KVKK uyumlu süreçler ve tedarikçi kontrolü
- Düzenli denetim ve aylık raporlama
- Olay müdahale planı
Sızma testi, adli bilişim ve hukuki görüş gerektiren konularda uzman iş ortaklarıyla çalışıyoruz. Amacımız yapay zekâyı yasaklamak değil, ekibinizin onu güvenle ve verimli kullanmasını sağlamak.
Sıkça Sorulan Sorular (SSS)
ChatGPT'ye şirket verisi yazmak güvenli mi?
Hesap türüne ve ayarlara bağlıdır. Kurumsal planlarda veriler varsayılan olarak model eğitiminde kullanılmaz. Yine de kart, kimlik ve müşteri listesi gibi hassas veriler hiçbir hesapta paylaşılmamalı ya da önce maskelenmelidir.
Gölge yapay zekâ nedir?
Çalışanların şirketin onaylamadığı yapay zekâ araçlarını veya kişisel hesaplarını iş için kullanmasıdır. Veri şirketin denetimi dışına çıktığı için sızıntı riskini artırır.
Prompt injection şirketimi nasıl etkiler?
Yapay zekânın okuduğu e-posta, belge veya web sayfasına gizlenmiş bir komut, asistanın veri sızdırmasına ya da istenmeyen bir işlem yapmasına yol açabilir. Agent'lara verilen yetki ne kadar genişse etki o kadar büyür.
Yapay zekâ kullanımı KVKK'ya aykırı mı?
Kendi başına aykırı değildir. Ancak kişisel veri işleniyorsa KVKK'nın ilkelerine, aydınlatma yükümlülüğüne ve yurt dışına aktarım kurallarına uyulmalıdır. KVKK'nın Kasım 2025 tarihli üretken yapay zekâ rehberi iyi bir başlangıç noktasıdır.
Yapay zekâyı tamamen yasaklamak çözüm mü?
Genellikle hayır. Yasak, çalışanları kişisel hesaplara yönlendirerek gölge yapay zekâyı artırabilir. Onaylı araçlar, net kurallar ve eğitim daha sürdürülebilir bir çözümdür.
Küçük bir şirketin de yapay zekâ politikasına ihtiyacı var mı?
Evet. Birkaç sayfalık bir politika, kurumsal hesaplar ve temel bir eğitim, küçük ekiplerde bile en sık hataların önüne geçer.
YesNext ile Başlayın
Ekibinizin yapay zekâyı verinizi riske atmadan kullanmasını istiyorsanız, mevcut kullanımınızı birlikte gözden geçirelim. Önce en kritik riskleri belirleyelim, sonra politika, araç ve yetki ayarlarını adım adım kuralım. Yapay zekâ optimizasyonu (GEO) ve otomasyon hizmetlerimizle birlikte yapay zekâyı işinizin güvenli bir parçası hâline getiriyoruz.
Telefon / WhatsApp: +90 543 345 04 74
E-posta: [email protected]
Web: İletişim sayfamız
 Projenizi konuşalım